Claude Security com scan contínuo, API, MCP e fix tracking
Claude Security evolui para monitoramento contínuo de repositórios, rastreamento de correções e integrações via API e MCP, elevando a segurança de código em escala Enterprise.

Danilo Gato
Autor
Introdução
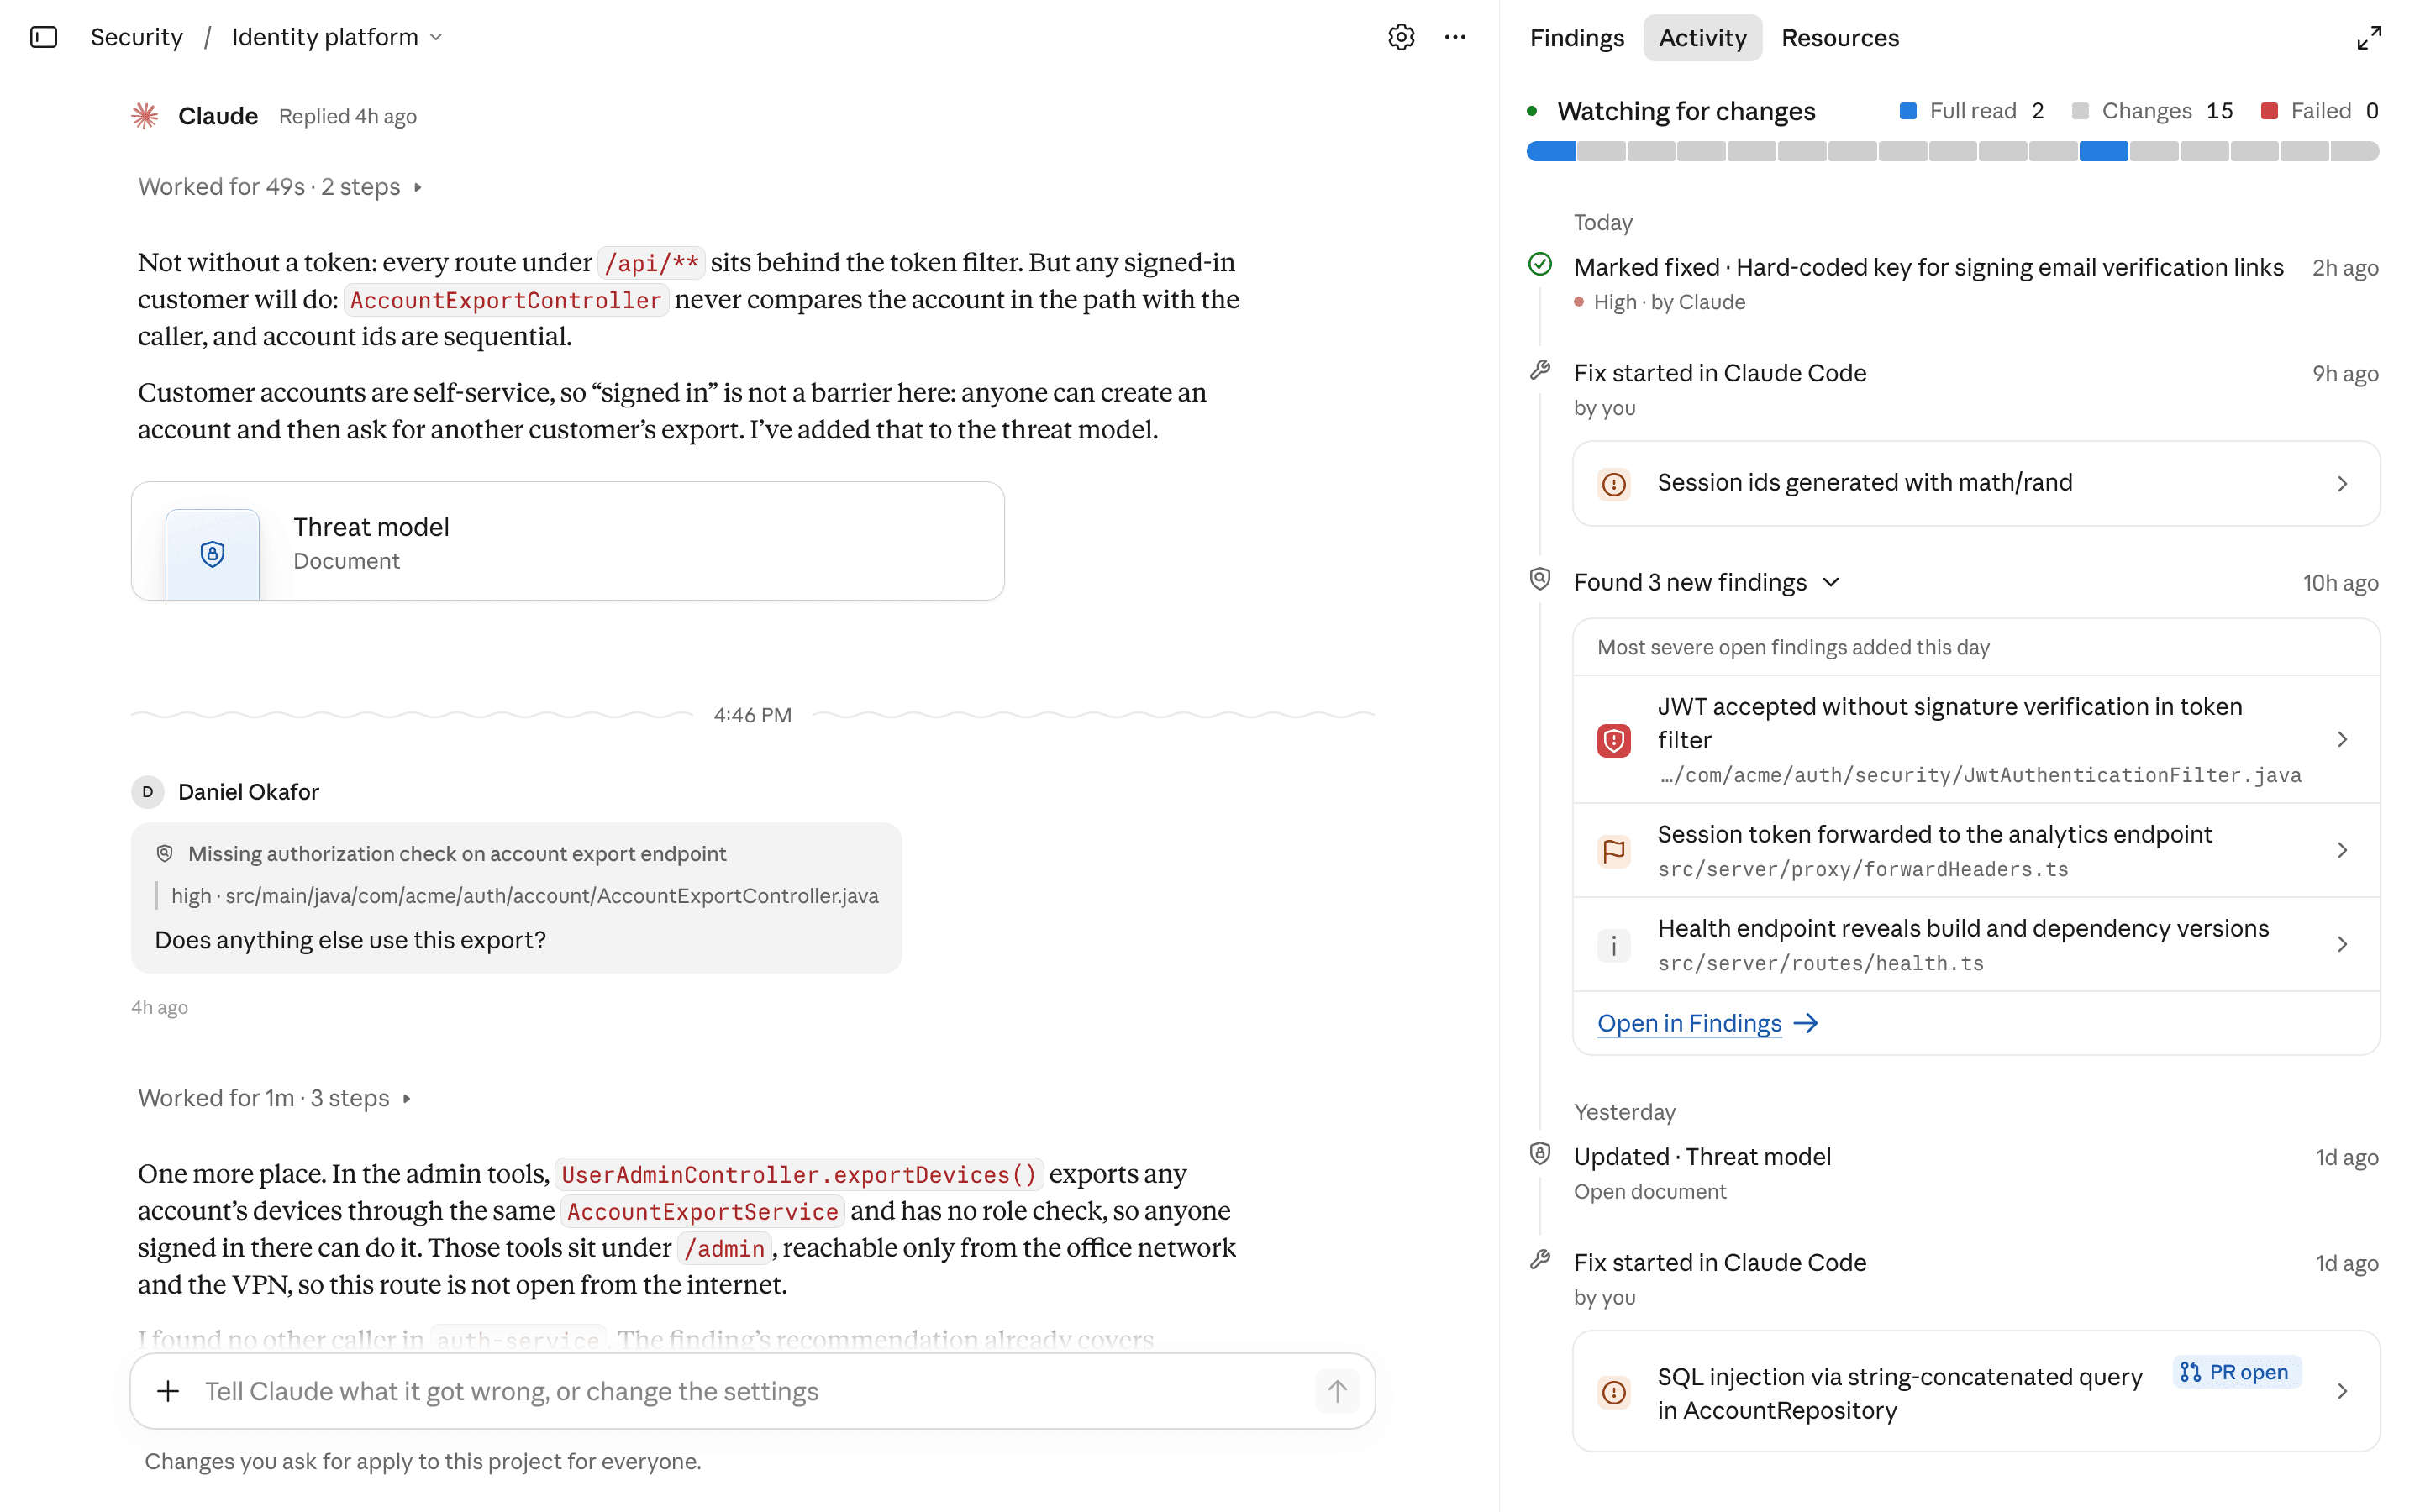
Claude Security entrou em uma nova fase com scan contínuo de repositórios, fix tracking nativo, API para integração e suporte ao protocolo MCP, em beta público para clientes Claude Enterprise desde 21 de outubro de 2026. A oferta inclui créditos mensais de 25 mil dólares por dois meses até 31 de dezembro de 2026, com detalhes no Help Center. (claude.com)
A palavra chave aqui é Claude Security, não como um simples scanner pontual, mas como uma camada que acompanha o ritmo das mudanças de código, cruza contexto operacional e conecta achados ao fluxo de trabalho do time. O resultado esperado é reduzir ruído, priorizar o que é explorável e marcar findings como resolvidos quando o fix realmente entra no branch monitorado. (claude.com)
O artigo cobre o que mudou no produto, como isso se compara ao estado da arte em SAST e code scanning, como encaixar via API e MCP no pipeline, e um playbook prático para adoção progressiva em empresas que já usam GitHub, GitLab e ferramentas de DevSecOps.
O que muda com scan contínuo e fix tracking
O modelo antigo de “aperta o botão e roda o scan” não acompanha a velocidade de pull requests e merges. Claude Security agora mantém um baseline profundo por projeto e reescaneia com cadência que considera risco e complexidade das mudanças, para que a fila de findings reflita o estado atual do código. Projetos podem agrupar múltiplos repositórios, o que ajuda a flagrar problemas que atravessam serviços, como um backend que confia em inputs que um cliente deveria validar. (claude.com)
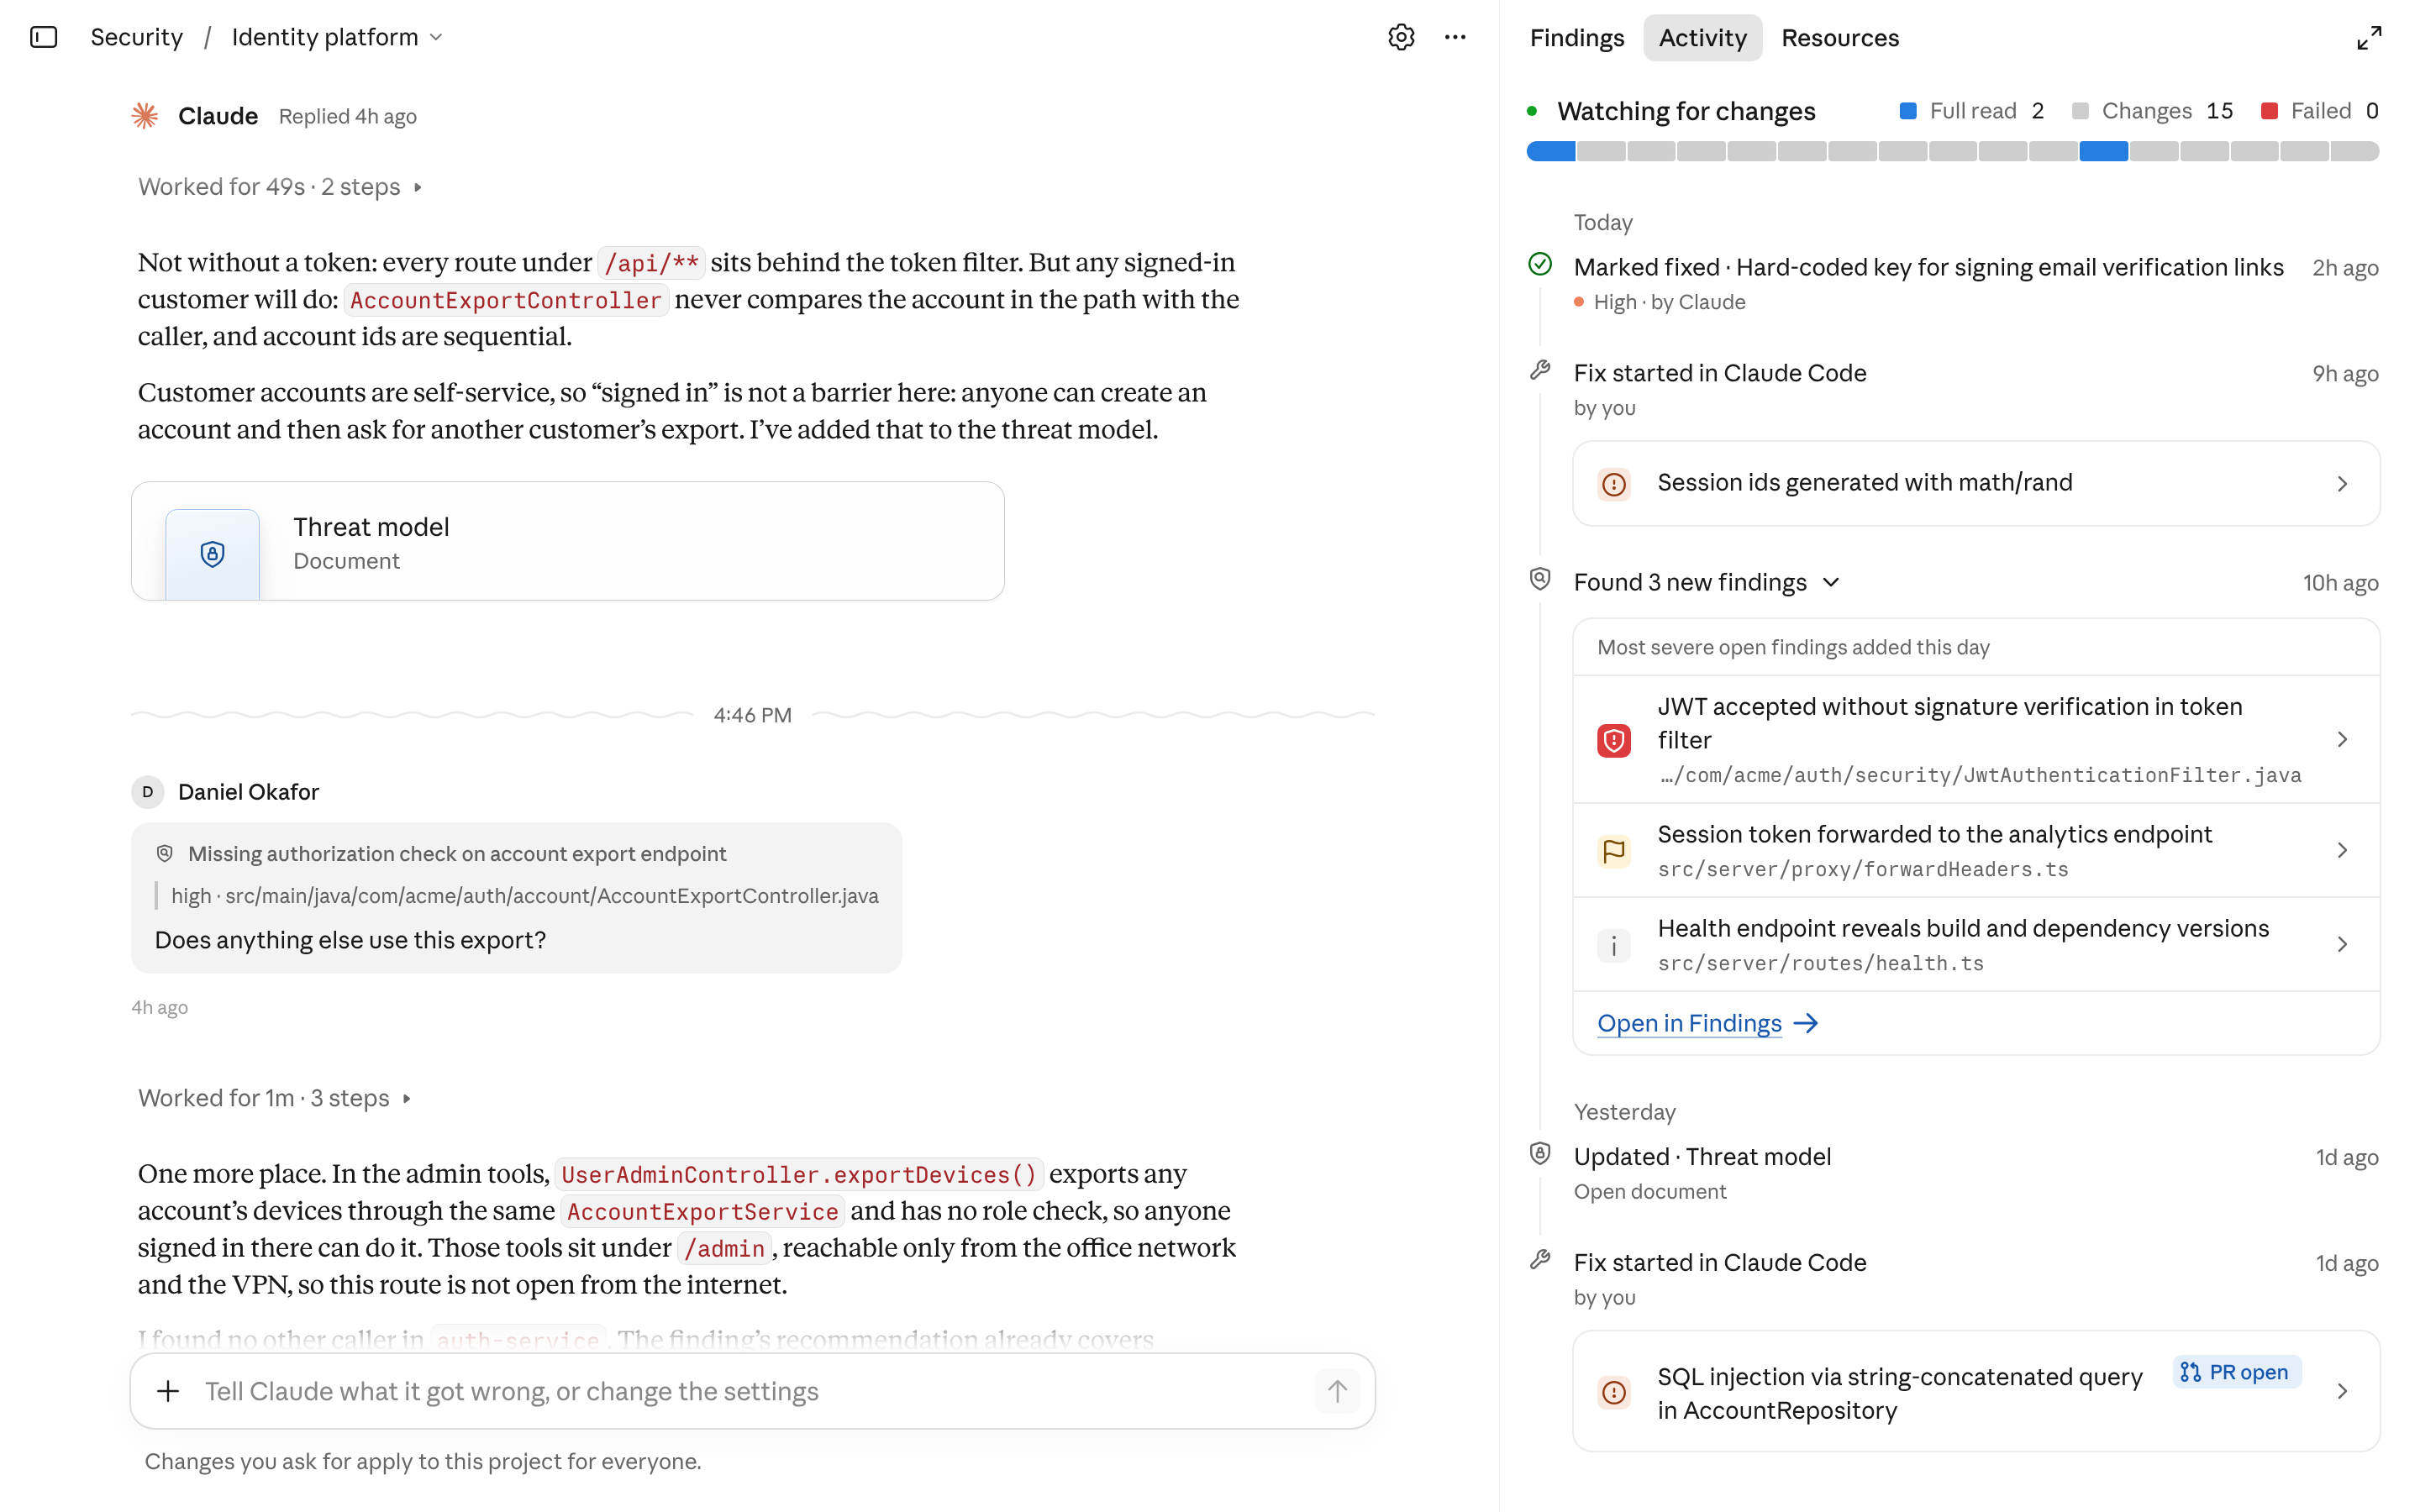
Além disso, findings são marcados como resolvidos quando o fix realmente chega ao repositório e ao branch escolhido. Se o padrão vulnerável reaparece, o item reabre automaticamente. Essa mecânica reduz o trabalho manual de conciliação entre o que o scanner diz e o que o repositório mostra. (claude.com)
Outro avanço é a priorização com base em um threat model gerado a partir do seu código e ajustado pela equipe. Cada finding vem com severidade e caminho de exploração, inclusive diagrama de ataque. Na prática, a fila sobe o que é atingível no seu ambiente em vez de se limitar a um score genérico. (claude.com)
Por que isso importa quando comparado ao code scanning tradicional
No ecossistema GitHub, o code scanning analisa repositórios para encontrar vulnerabilidades e erros de código e pode se integrar ao Copilot Autofix para sugerir correções. Agendamentos periódicos e integração em pipelines CI são padrão, inclusive com novidades recentes para repositórios inativos. Ainda assim, a maior parte das soluções exige orquestrar quando e como rodar, e nem sempre marcam automaticamente um finding como resolvido no momento exato do merge do fix. (docs.github.com)
A diferença aqui está no acompanhamento contínuo por projeto com múltiplos repositórios, threat modeling orientado ao seu contexto e fix tracking acoplado ao evento de mudança no código. Essa combinação tende a reduzir débito de triagem e a aumentar a taxa de acertos em “o que realmente importa agora”.
Como a API e o MCP integram segurança ao fluxo de trabalho
Claude Security expõe uma API para listar, ler e resolver findings, criar e gerenciar projetos e repositórios, além de webhooks para notificar sistemas quando surgem novos achados. Autenticação usa tokens pessoais escopados ao que o usuário pode ver ou alterar. Para operações Enterprise, a documentação de autenticação da plataforma descreve troca de JWT emitido pelo IdP por token de acesso de curta duração. (claude.com)
No front de experiência do desenvolvedor, há um conector MCP em Claude e Claude Code. MCP, o Model Context Protocol, é um padrão aberto da Anthropic para conectar modelos a ferramentas e dados externos, com evolução contínua da especificação e adoção crescente no ecossistema. Isso permite puxar um finding, discutir com o assistente, iniciar o fix e marcá-lo resolvido numa mesma sessão. (claude.com)
Para equipes de risco e compliance, há ainda a Compliance API para monitorar atividade do Claude em plataformas existentes, o que complementa auditoria e trilhas de conformidade. Algumas implantações Enterprise usam endpoints isolados via AWS PrivateLink ou GCP Private Service Connect quando integram Claude por provedores de nuvem. (support.claude.com)
Onde Claude Security se encaixa no stack de AppSec
Nenhuma ferramenta cobre tudo. Programas maduros combinam SAST, SCA, detecção de segredos, IaC scanning, container e image scanning, assinatura de artefatos e proteção em runtime. O papel do SAST e do code scanning é flagrar classes de falhas no código antes do deploy, de forma integrada ao CI. A curadoria de regras, o signal to noise e o tempo de feedback importam tanto quanto a cobertura de linguagens. (upwind.io)
Comparando SAST do mercado, relatórios independentes destacam que não há “vencedor único” e recomendam prova de conceito no seu código para medir precisão, falsos positivos e velocidade. Guias recentes enfatizam que pilhas multi-ferramenta entregam melhores resultados porque cada engine enxerga um pedaço diferente do problema. (appsecsanta.com)
Nesse contexto, Claude Security se posiciona como um orquestrador com IA que mantém a visão atualizada do repositório, aprende com seu contexto e empurra o resultado para onde o time trabalha, seja via API, webhooks, MCP ou integrações nativas. A proposta é reduzir o custo de coordenação, acelerar a validação de risco baseado em alcance real e fechar o ciclo de correção sem fricção. (claude.com)
Exemplos práticos e cases reais
Equipes conectam repositórios pelo app oficial no GitHub, incluindo GitHub Enterprise Server, ou por token de acesso em GitLab e outros provedores. Um projeto pode monitorar múltiplos repositórios e branches, definindo escopo e cadência. O baseline roda uma varredura profunda inicial e, a partir daí, mudanças são inspecionadas regularmente para manter a fila de findings próxima do estado real. (claude.com)
Casos públicos citados pela Anthropic mencionam que o produto encontrou issues materiais que pentests tradicionais perderam e que o conector MCP e a API ajudaram a operacionalizar fluxo de correção no dia a dia, com feedback direto no ambiente de desenvolvimento. Esses depoimentos destacam a capacidade de priorização por caminho de exploração e o ajuste fino do threat model para refletir a política de risco da organização. (claude.com)
Na prática, times têm adotado três padrões recorrentes:
- Integração em pipelines CI para baselines e para PRs críticos. Mesmo que seu ecossistema já use CodeQL ou outras engines, Claude Security pode atuar como a camada de orquestração, priorização e fix tracking. (docs.github.com)
- Enriquecimento de findings com contexto de arquitetura, política e dependências entre serviços no knowledge base do projeto. Isso treina o engine para ignorar riscos já controlados e focar no que é atingível. (claude.com)
- Consolidação de alertas em ferramentas já usadas pela empresa via webhooks e Compliance API. Isso evita consoles paralelos e melhora governança. (claude.com)
Como começar em uma semana, sem travar o time
- Dia 1, habilite Claude Security no admin console do Claude Enterprise. Conecte 1 a 3 repositórios críticos e rode o baseline. Configure webhooks para um canal de triagem e crie o token pessoal de acesso para automações. (claude.com)
- Dia 2, escreva o mínimo de contexto no knowledge base do projeto, incluindo diagrama lógico de serviços, políticas de autenticação, controles de WAF e segmentação. (claude.com)
- Dia 3, defina uma política de priorização baseada em reachability no threat model. Marque findings que já são mitigados por controles externos. (claude.com)
- Dia 4, conecte a API para automatizar rotinas de “resolve” quando o PR de fix for mergeado. Se sua identidade é federada, use a troca de JWT para tokens de curta duração. (claude.com)
- Dia 5, publique um painel simples com métricas de fila, tempo para resolver e recorrência por repositório. Caso use GitHub, compare com os eventos de code scanning para validar cobertura. (docs.github.com)
Resultados esperados na primeira semana: lista de findings atualizada, taxa inicial de resolução subindo com menos atrito, e início da curva de aprendizado do motor com o seu contexto real. A partir daí, avance para múltiplos repositórios e rollout controlado por RBAC para times que possuem o código, sem abrir criação de projetos a todos. (claude.com)
Riscos, limites e como mitigá-los
- Dependência de identidade e segredos. Tokens de acesso devem ser de curta duração e a cadeia de confiança depende da configuração do seu IdP. Mantenha rotação rígida e mínimos privilégios. (platform.claude.com)
- Complementaridade com SAST e SCA. Não substitui scanners especializados, especialmente em dependências de terceiros e imagens de container. Mantenha uma malha de controles que se cobrem mutuamente. (upwind.io)
- Superfície de automação. Como qualquer ferramenta ligada a repositórios e pipelines, falhas de configuração podem expor dados. Comunidades de segurança têm demonstrado que integrações de IA exigem evolução constante de avaliação e controles de saída de dados. Implemente allow-lists estritas e monitore atividades anômalas. (techradar.com)
Checklist de adoção para times Enterprise
- Habilitar o beta público no console Enterprise e definir RBAC para quem pode ver, triage e criar projetos. (claude.com)
- Conectar repositórios via app GitHub ou token GitLab, escolher branch e escopo, e iniciar baseline. (claude.com)
- Escrever knowledge base mínima, revisar threat model gerado e ajustar priorização com base em caminhos de exploração. (claude.com)
- Integrar API e webhooks, acoplando findings a issues, tickets ou pipelines de correção. (claude.com)
- Ativar o conector MCP em Claude ou Claude Code para fechar o ciclo numa única sessão de desenvolvimento. (claude.com)
- Medir KPIs, tempo médio de resolução, taxa de reabertura, ruído por 1000 linhas alteradas e impacto em releases. Compare com baseline anterior de SAST e code scanning. (github.com)
Conclusão
A atualização do Claude Security coloca o scanner em modo vivo, acompanhando mudanças, aprendendo com o contexto e registrando a eficácia dos fixes no momento em que o código muda. Em termos práticos, é a diferença entre fazer auditorias periódicas e ter telemetria contínua, integrando pessoas, pipelines e políticas por API e MCP. Para quem opera com dezenas de serviços e centenas de repositórios, essa orquestração de segurança começa a pagar dividendos de produtividade e governança logo nas primeiras semanas. (claude.com)
O próximo passo é estratégico, combinar Claude Security a um stack equilibrado de SAST, SCA, segredos, IaC e runtime, mantendo foco em risco atingível e no tempo de resposta. O objetivo não é perseguir pontuação perfeita, e sim reduzir janelas de exposição com disciplina e dados melhores. As bases agora estão no lugar, monitoramento contínuo, fix tracking, API e MCP, cabe ao time transformar isso em vantagem competitiva. (upwind.io)
Leia também
ChatGPT adiciona chats bloqueados com PIN e Face ID
O ChatGPT lançou chats bloqueados. A novidade permite proteger conversas sensíveis com PIN e, em dispositivos compatíveis, com Face ID ou Touch ID. O recurso move as threads para uma área protegida, oculta do histórico e da busca, sem ativar criptografia de ponta a ponta. Entenda como funciona, limitações, quem recebe e boas práticas para usar com segurança no dia a dia.
9 min de leituraRobóticaUnitree lança H2-X, humanoide com bateria de 8 h e kung fu
A Unitree apresentou o H2-X, um humanoide que mistura demonstrações de kung fu com um posicionamento de guarda pessoal e resgate. O destaque é a autonomia anunciada de até 8 horas em pé, bem acima do H2. O artigo analisa dados, contexto e limitações, além de implicações práticas para segurança, indústria e P&D.
9 min de leituraSegurança da InformaçãoRailway relata violação, variáveis e chaves de API expostas
A Railway confirmou em 21 de outubro um incidente que pode ter exposto variáveis de ambiente e chaves de API de clientes, além de pausar builds globalmente. Veja o que aconteceu, por que importa para quem usa PaaS e pipelines de CI, e um plano prático de resposta, rotação de segredos e endurecimento do ambiente.
11 min de leituraSegurançaLinks de compartilhamento do Meta Muse expõem conversas privadas, recurso suspenso
Links de compartilhamento do Meta Muse eram fáceis de descobrir, segundo pesquisadores, expondo conversas com dados pessoais e de negócios. A Meta suspendeu o recurso e diz revisar como esses links podem ser encontrados. Entenda o que ocorreu, por que o design do URL importou e como reduzir riscos ao usar agentes de IA.
10 min de leitura