OpenAI descobre gravação oculta no escritório, usa IA para pegar espião
Incidente expõe o risco de espionagem interna em empresas de IA e mostra como a OpenAI aplicou seus próprios modelos para identificar o autor do dispositivo oculto, acionando o FBI

Danilo Gato
Autor
Introdução
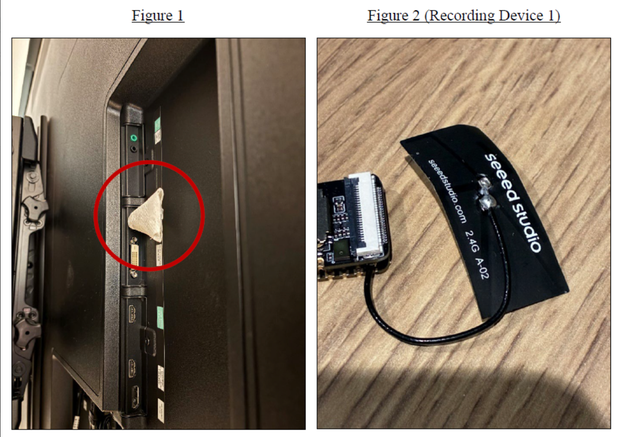
OpenAI descobre gravação oculta no escritório, usa IA para pegar espião. O caso veio a público em 13 de outubro de 2026, quando a empresa divulgou que identificou um dispositivo de escuta escondido em uma sala de conferências executiva e recorreu a seus modelos para entender o hardware, rastrear a origem e apontar o responsável, que acabou preso pelo FBI, segundo relatos e documentos oficiais. A investigação do Departamento de Justiça dos EUA identifica o suspeito como Abdulrahman Alfozan, 35 anos, engenheiro, acusado de instalar um aparelho para interceptar conversas internas de alto sigilo. (techcrunch.com)
O episódio importa porque ilumina dois vetores simultâneos, o risco real de espionagem corporativa em empresas de IA e a aplicação prática de modelos como ferramenta de defesa. Em documentos judiciais, promotores apontam que prompts feitos em conta de chatbot associada ao círculo do acusado pediam instruções para construir um gravador contínuo, habilitar conectividade Wi Fi, melhorar captação de áudio e criptografar o cartão SD, sinais claros de preparação técnica dias antes da descoberta. Ao mesmo tempo, a OpenAI afirma não haver indícios de exfiltração de pesos de modelos, código fonte ou dados de clientes, algo crítico para a confiança do ecossistema. (justice.gov)
O artigo aprofunda os fatos confirmados, detalha como a cadeia de detecção funcionou, discute implicações de segurança para organizações orientadas por IA e oferece práticas acionáveis para reduzir risco de insiders sem alarmismo.
O que aconteceu, do achado ao indiciamento
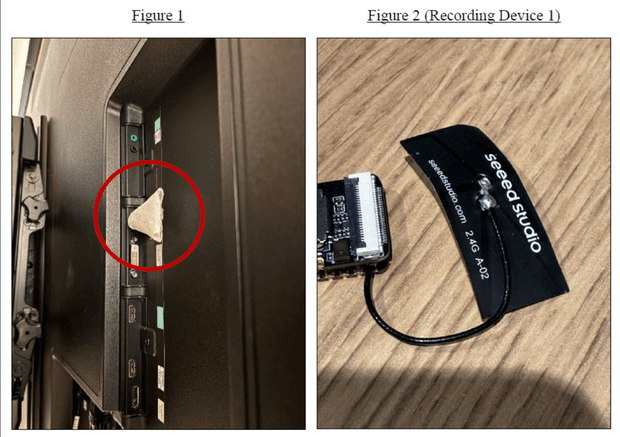
Relatos convergentes de veículos e de duas comunicações do Departamento de Justiça descrevem a sequência. Em 30 de setembro de 2026, funcionários da OpenAI encontraram um dispositivo de áudio conectado a uma porta USB na parte traseira de uma TV de uma sala executiva. O objeto estava camuflado, inclusive com papel higiênico segundo uma reportagem, e foi descrito pela empresa como sofisticado, com criptografia e capacidade de transferência de dados pensada para driblar monitoramento. Dias depois, o FBI prendeu um funcionário suspeito, identificado como Abdulrahman Alfozan. (cbsnews.com)
Os documentos oficiais registram que a sala abrigava discussões altamente confidenciais, como planos de produto, parcerias e progresso técnico. A companhia também teria encontrado um segundo dispositivo semelhante na mochila do suspeito, junto com sua identificação. O caso foi encaminhado ao FBI e seguiu para a promotoria do Distrito Norte da Califórnia, onde a acusação por tentativa de interceptação de comunicações orais foi formalizada. (justice.gov)
Além do hardware, investigadores rastrearam atividade de conta de chatbot associada ao círculo do acusado, com prompts feitos entre 24 e 30 de setembro pedindo orientações sobre construção, instalação, teste, ofuscação e acesso remoto de um gravador contínuo, incluindo conectividade Wi Fi e criptografia do cartão. Esses detalhes constam do resumo da acusação e foram reportados pela imprensa de tecnologia. (justice.gov)
Como a OpenAI diz que usou IA na investigação
A empresa informou publicamente que utilizou seus próprios modelos para entender o dispositivo, rastrear a procedência e identificar o responsável, antes de acionar as autoridades. Essa declaração foi reproduzida por diversos veículos e ecoa o comunicado onde a OpenAI afirma não ter evidência de acesso indevido a pesos de modelos, a código ou a dados de clientes. O relato sugere um fluxo que combina análise técnica do hardware, correlação de eventos e sinais digitais internos. (techcrunch.com)
Explicando de forma prática, modelos de IA podem acelerar três etapas típicas de resposta a incidentes físicos com componentes digitais. Primeiro, classificação e reconhecimento de componentes, a partir de fotos ou listas de peças, útil para inferir capacidades e origem provável do dispositivo. Segundo, apoio à correlação de logs, por exemplo, cruzando entradas de acesso físico, rede e inventário para apontar janelas de tempo e indivíduos com padrões atípicos. Terceiro, priorização automática de pistas, indicando o que examinar em perícia forense. Esse uso não substitui investigação humana, mas multiplica alcance e velocidade. A narrativa pública do caso indica essa combinação. (techcrunch.com)
O que os documentos do DOJ revelam
As duas publicações oficiais do Departamento de Justiça detalham o núcleo probatório. O comunicado do Office of Public Affairs, publicado ontem, registra a descoberta do primeiro dispositivo na sala executiva e do segundo na mochila, além de ressaltar o teor sensível das reuniões no local. A promotoria do Distrito Norte da Califórnia acrescenta os prompts em chatbot associados ao círculo do acusado, com termos como gravador contínuo, conectividade Wi Fi, criptografia do SD e acesso remoto, feitos entre 24 e 30 de setembro de 2026. Esses pontos ancoram a tese de premeditação e dão lastro técnico para a acusação. (justice.gov)
Outra informação central, repetida pela imprensa com citação à OpenAI, é que não há, até agora, indícios de exfiltração de pesos de modelos, de código ou de dados de clientes. Esse dado reduz a ansiedade do mercado quanto a impactos em propriedade intelectual e compromissos contratuais, embora a investigação siga em curso. É um recorte relevante para avaliar risco residual. (wired.com)
Linha do tempo, para separar fato de ruído
Para não confundir datas, vale fixar a cronologia segundo documentos e reportagens. Entre 24 e 30 de setembro de 2026, prompts em conta de chatbot associada ao círculo do acusado buscavam instruções para montar e operar um gravador contínuo com criptografia e conectividade. No dia 30 de setembro, funcionários encontram o dispositivo escondido na sala executiva. Em 13 de outubro de 2026, a OpenAI divulga o fato publicamente, a imprensa cobre e o DOJ torna a acusação pública, registrando que a prisão ocorreu na sexta feira anterior, 9 de outubro, com audiência inicial nos dias seguintes. Essas marcações aparecem nos documentos e nas matérias de referência. (justice.gov)
Essa linha do tempo ajuda a entender por que o anúncio público e a ação criminal praticamente coincidem. Primeiro, a empresa precisava proteger evidências e coordenar com o FBI, depois comunicar com responsabilidade. Para o leitor, o ponto é simples, a descoberta do dispositivo em 30 de setembro, a detenção em 9 de outubro e a divulgação em 13 de outubro fazem parte de um mesmo arco investigativo. (abcnews.com)
Por que o caso importa para a segurança de IA
Esse incidente mostra que o vetor mais imprevisível de segurança em sistemas avançados continua sendo gente, não apenas código. Modelos de ponta, pesos, dados e roadmaps estratégicos têm valor econômico e geopolítico, logo, o incentivo para espionagem interna é alto. A combinação de dispositivo físico, uso de chatbot para instruções e tentativa de camuflagem expõe um mosaico moderno de insider risk. O uso de IA defensiva, por outro lado, sinaliza uma tendência, times de segurança incorporando modelos como copilotos de investigação. (wired.com)
Para empresas que investem em IA, três implicações saltam aos olhos. Primeiro, zero trust não é só rede, é ambiente físico, inclusive TVs, portas USB e mobiliário de salas executivas. Segundo, telemetria de produto e de ferramentas internas precisa contemplar abuso criativo, como consultas a endereços, capacidades de salas e agendas executivas, algo mencionado no noticiário sobre o caso. Terceiro, times jurídicos e de segurança devem estar prontos para litigar com evidências multimodais, de imagens a logs e prompts, o que este caso ilustra. (cbsnews.com)
Boas práticas acionáveis para reduzir risco de insiders
- Controle físico de mídia e portas, bloqueadores de USB em TVs e monitores, varreduras periódicas com checklists e fotos de referência de cada sala, para detectar alterações pequenas. O achado do dispositivo no conector traseiro da TV é um lembrete prático. (cbsnews.com)
- Política de objetos não autorizados, com inspeção aleatória e lacres invioláveis em salas de diretoria e war rooms. Documentos citam a descoberta de um segundo dispositivo na mochila do suspeito, argumento para reforçar inspeções condicionais quando houver causa provável. (justice.gov)
- Telemetria de produtividade e TI com detecções de uso anômalo, por exemplo, consultas cruzadas a localizações de salas, agendas de liderança e parceiros externos, o que foi mencionado em reportagem de rede nacional. (cbsnews.com)
- Playbooks de resposta com IA, treinar modelos para classificar componentes vistos em fotos, correlacionar logs e priorizar pistas, replicando a abordagem divulgada pela OpenAI, sempre com validação humana e cadeia de custódia. (techcrunch.com)
- Programa de conscientização que cobra a mesma disciplina de todos, inclusive de equipes de pesquisa, produto e executivos. Casos de alto perfil ensinam que ameaças internas transitam por áreas técnicas e não técnicas. (washingtonpost.com)
O papel da comunicação responsável
Relatos indicam que a OpenAI publicou a atualização no X, comunicando a detecção, o uso de modelos na análise e o acionamento do FBI. Jornais de referência cobriram a história, e notas oficiais do DOJ amarraram a base factual. Mesmo assim, em cenários assim, a comunicação precisa balancear transparência e preservação de evidências. A menção explícita de que não há indícios de exfiltração de pesos e dados reduz incerteza e dá norte para clientes e parceiros. (techcrunch.com)
Para o mercado, o caso mostra a maturidade esperada de empresas que lidam com ativos sensíveis, agir rápido, envolver autoridades e comunicar sem panfletar. Transparência gera confiança, mas precisa vir com substância, documentos, datas e termos legais, como ocorreu aqui, com a publicação de queixas criminais e a identificação formal do acusado. (justice.gov)
Como separar lições técnicas do sensacionalismo
Casos de espionagem corporativa apresentam risco de ruído. A narrativa factual se apoia em peças oficiais e reportagens que citaram documentos, como a acusação no Distrito Norte da Califórnia, a nota do Office of Public Affairs e coberturas de veículos como AP, Washington Post, TechCrunch, ABC e CBS. O consenso é claro, houve descoberta de um dispositivo, rastreamento interno que contou com apoio de modelos, identificação de um funcionário e prisão pelo FBI. As dúvidas legítimas residem em detalhes técnicos do dispositivo e na extensão real das suas capacidades, pontos ainda em investigação. (justice.gov)
Evita se cair na armadilha do espetáculo. O roteiro não precisa de exagero, um aparelho escondido atrás de uma TV, prompts sobre gravação contínua e uma segunda peça na mochila já compõem um mosaico forte. A utilidade prática está em revisar controles internos, fortalecer detecção e treinar pessoas. Investimentos em IA defensiva fazem sentido quando ancorados em processos maduros e em integração com a resposta a incidentes. (cbsnews.com)
Perguntas que líderes devem fazer agora
- Onde estão as superfícies físicas de risco pouco visíveis, como TVs, soundbars e boxes HDMI, e como estão protegidas, com bloqueio ou monitoramento fotográfico antes e depois de cada reunião crítica? (cbsnews.com)
- Que sinais internos de risco estamos correlacionando hoje, acesso a salas, agendas, consultas a diretórios, solicitações a ferramentas internas, e quais alertas heurísticos existem para padrões combinados? (cbsnews.com)
- Como os modelos internos podem acelerar classificação de evidências, identificação de fornecedores de componentes e ligação com compras e trânsito, preservando cadeia de custódia para eventual ação penal? (techcrunch.com)
- Há clareza sobre o que seria considerado dano material, como exfiltração de pesos, código ou dados, e temos mecanismos de verificação para afirmar, com segurança, que isso não ocorreu, como faz a OpenAI em sua nota? (wired.com)
Reflexões e insights finais
A principal lição é pragmática, a fronteira entre segurança física e digital desapareceu. Um gravador com Wi Fi e criptografia, escondido em uma TV, não é ficção. É supply chain acessível. O contraponto está em processos, cultura e tecnologia trabalhando juntos. Modelos de IA podem atuar como multiplicadores de inteligência de segurança, desde que não sejam vistos como oráculos, mas como ferramentas dentro de um playbook disciplinado. Esse equilíbrio é a diferença entre modismo e resiliência operacional. (techcrunch.com)
Outra reflexão, insider risk exige governança que respeite direitos e privacidade, mas não seja ingênua. Políticas mal desenhadas geram atrito e não reduzem risco. Programas inteligentes focam em superfícies de alto valor, inspeções condicionais, telemetria com finalidade legítima e forte resposta a desvios. O caso da OpenAI não inaugura a era da espionagem interna, mas a torna inescapável para quem constrói produtos de IA em ritmo acelerado. (washingtonpost.com)
Conclusão
O caso OpenAI resume o dilema da IA moderna, ativos valiosos atraem adversários criativos, e a defesa precisa ser tão adaptativa quanto o ataque. Fatos confirmados mostram descoberta de um dispositivo oculto, uso de modelos para apoiar a análise, identificação do autor e prisão pelo FBI, além de ausência de sinais de exfiltração de pesos e dados até aqui. A combinação de investigação humana, logs e IA defensiva funcionou como deveria. (techcrunch.com)
Para líderes, a oportunidade está em transformar o susto em rotina de excelência, controles físicos simples, telemetria significativa, playbooks com IA e comunicação responsável. A diferença entre empresas maduras e vulneráveis não estará em promessas, estará em datas, evidências e processos que se sustentam quando testados pelo mundo real. (justice.gov)
Leia também
OpenAI negocia licenciar Sora a startup de Katzenberg
OpenAI pode licenciar o Sora a uma startup apoiada por Jeffrey Katzenberg, que miraria cineastas com ferramentas profissionais. As conversas, reportadas pelo The Information, surgem após o Sora ser descontinuado como produto em 2026. Se avançarem, podem reabrir a disputa pelo vídeo generativo em Hollywood, agora por meio de um parceiro especializado.
9 min de leituraSegurança em IAAnthropic, IA pequena perto de autorreplicar em IoT, sem datacenters
A Anthropic relata que pequenos modelos de IA podem estar a meses de conseguir autorreplicação em dispositivos IoT comuns, sem datacenters. O estudo detalha as etapas de infecção, exemplos reais de botnets e o risco de uma nova geração de malware orientado por modelos. Este guia explica o que muda para times de segurança, fabricantes e líderes de produto, com ações práticas para reduzir a superfície de ataque.
10 min de leituraInteligência ArtificialOpenAI eleva GPT-6.1 Sol a 500k no Codex e Work sem taxa
OpenAI aumentou o contexto padrão do GPT-6.1 Sol no Codex e no ChatGPT Work para 500 mil tokens, alinhando produtividade com menos fricção de custo. Veja o que muda, impactos práticos para empresas, limites e como aproveitar a novidade com caching e modos de serviço.
9 min de leituraIA aplicadaOpenAI Codex Beta traz previsões de mensagens com IA para Pro
OpenAI ativou no Codex, em beta, previsões do próximo recado com IA para usuários pessoais do ChatGPT Pro. O recurso sugere follow-ups prontos, ajuda a manter o ritmo da conversa e acelera tarefas. Veja como funciona, quem tem acesso, limites, privacidade e aplicações práticas.
8 min de leitura